Domain trinknäpfe.de kaufen?
Wir ziehen mit dem Projekt
trinknäpfe.de um.
Sind Sie am Kauf der Domain
trinknäpfe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain trinknäpfe.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Nobby Ergo Cube Napf Wasser 450 mlWassernapf Nobby Ergo Cube 450 ml kombiniert einen erhöhten Rand und Rillen, die für eine bessere Aufnahme von Wasser oder Futter entwickelt wurden. Dieser Ergo Cube Napf ist besonders geeignet für ältere Katzen, Katzen mit Arthritis und kurznasige Rassen wie Perserkatzen oder Britisch Kurzhaar. 450 ml Wassernapf Erhöhter Rand Rillen für bessere Aufnahme von Wasser oder Futter Geeignet für ältere Katzen und kurznasige Rassen Ein praktischer Napf für Katzen, die eine unterstützendere Fress- oder Trinklösung benötigen.29,11 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
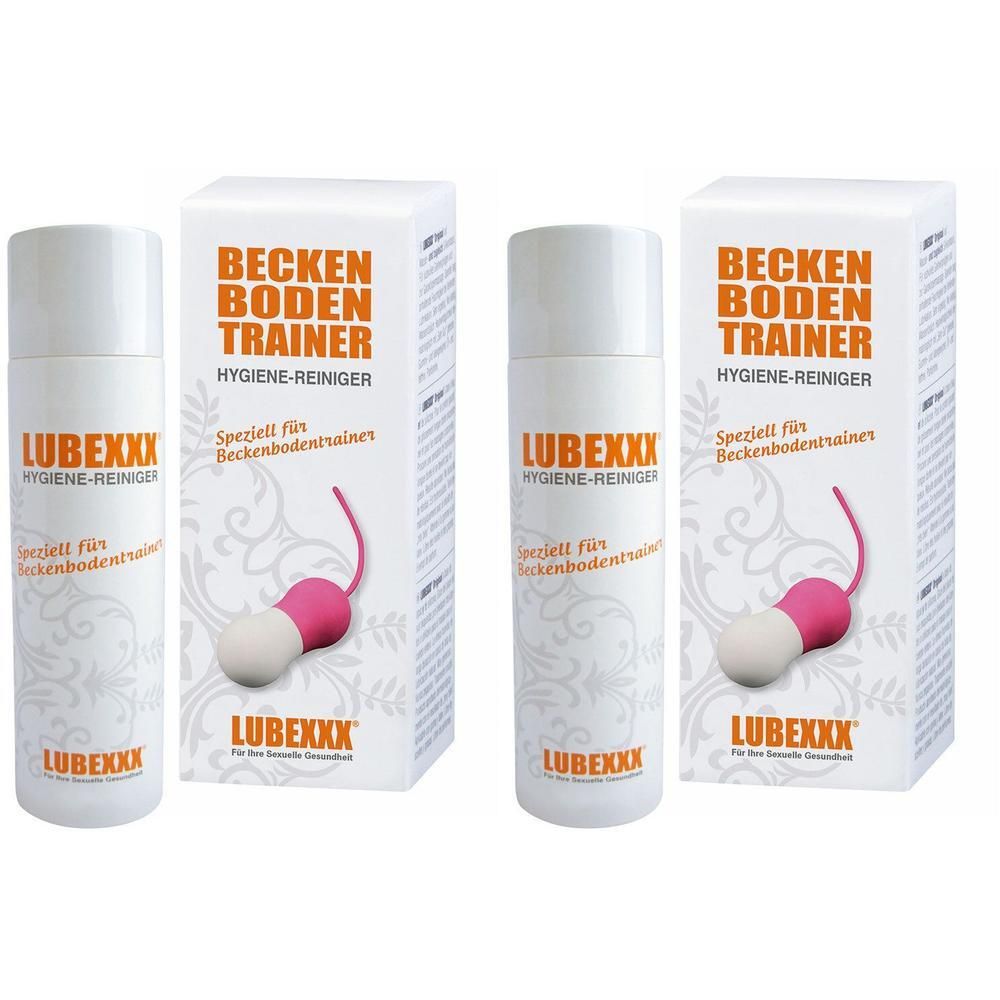
Lubexxx Hygiene Reiniger f.Beckenbodentrain.u.Toys 2x 2x100 ml FlüssigkeitSet enthält2x LUBEXXX Hygiene Reiniger für Beckenbodentrainer 100 mlHygiene-Reiniger speziell für die Reinigung von Beckenbodentrainern und Erotikspielzeugen entwickelt.Effektives Spray für die sofortige Anwendung. Einfach direkt auf die Oberfläche sprühen, mit feuchtem Tuch verteilen und trocken reiben. Dann mit Wasser abwaschen. Detaillierte Informationen siehe auch Beipackzettel.Anwendung:Sprühen Sie das Spray direkt auf die Oberfläche des zu reinigenden Erotikspielzeugs. Mit einem feuchten Tuch auftragen und verteilen oder mit Wasser spülen. Danach trocken reiben.Achtung:Kann Augenreizungen verursachen. Vor Kindern sichern. Nach Gebrauch waschen. Augenkontakt vermeiden.BEI KONTAKT MIT DEN AUGEN: Einige Minuten lang behutsam mit Wasser spülen. Vorhandene Kontaktlinsen nach Möglichkeit entfernen. Weiter spülen.Bei anhaltender Augenreizung: Ärztlichen Rat einholen / ärztliche Hilfe hinzuziehen.Inhaltsstoffe:Enthält < 5 %: – Nicht ionische Tenside – Anionische Tenside, Benzisothiazolinone27,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abed Alsamad, Najat: Kein Wasser stillt ihren DurstKein Wasser stillt ihren Durst , Najat Abdul Samad erzählt in ihrem Roman 'Kein Wasser stillt ihren Durst' vom Leben der drusischen Gesellschaft in der südsyrischen Provinz und gleichnamigen Stadt Suwaida. Aus der Perspektive einer Frau, die sich gegen die gesellschaftlichen Traditionen auflehnt und dafür zur Strafe in die Kellerkammer ihres Elternhauses gesperrt wird, berichtet die Autorin über Bräuche, Traditionen und Mythen der Drusen. Diese Religionsgemeinschaft, die heute in Südsyrien, im Libanon, auf den syrischen, von Israel besetzten Golanhöhen sowie in geringer Zahl in Jordanien beheimatet ist, hatte sich im 11. Jahrhundert von der ismailitischen Schia abgespalten, schlug dann aber eine eigene Entwicklung ein. So etwa glauben die Drusen an die Seelenwanderung und interpretieren den Koran anders als Sunniten und Schiiten. Auch eine Konversion zum Drusentum ist nicht möglich, da alles von Gott vorbestimmt ist. Der Roman gibt Einblick in die verschiedenen Traditionen und Bräuche dieser Religionsgemeinschaft und schildert in Rückblicken nicht nur die Liebesgeschichte der beiden Protagonisten Hayat und Nasser, sondern auch die geologische Geschichte der Region, in der Wasser und ausbleibende Regenfälle die Entwicklung des Landes beeinflussten. Der klimatische Wandel erschwerte zunehmend den Landbau der fruchtbaren Region und führte trotz Einsatz von moderner Technik und Wissenschaft dazu, dass nachwachsende Generationen das Regenfeldbaugebiet verließen. Passagen aus der oralen Erzähltradition, die einzelnen Kapiteln im Buch vorangestellt sind, geben zudem einen beklemmenden Einblick in das Leben der Frauen, die sich den von Männern geprägten Traditionen unterordnen müssen. Auf der WELTEMPFÄNGER LITPROM-BESTENLISTE FRÜHLING 2024 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231103, Produktform: Leinen, Autoren: Abed Alsamad, Najat, Übersetzung: Bender, Larissa, Seitenzahl/Blattzahl: 283, Keyword: Befreiung; Bräuche; Drusen; Drusisch; Frauenleben; Holocaust; Lebensgeschichten; Liebe; Opfer; Religionsgemeinschaft; Suwaida; Traditionen, Fachschema: Libanon / Roman, Erzählung~Syrien / Roman, Erzählung~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Migration, Einwanderung und Auswanderung~Andere Weltreligionen, Region: Libanon~Syrien, Interesse Alter: Bezug zu drusischen Personen und Gruppen, Thema: Entdecken, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Soziale Integration & Assimilation, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: edition faust, Verlag: edition faust, Verlag: Faust Kultur GmbH, Länge: 199, Breite: 139, Höhe: 25, Gewicht: 402, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Durst, Sarah Beth: SpellshopSpellshop , Vom Zauber der kleinen Dinge | Cozy Fantasy meets Cottagecore. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240925, Produktform: Leinen, Autoren: Durst, Sarah Beth, Übersetzung: de Bruyn Ouboter, Aimée, Seitenzahl/Blattzahl: 496, Abbildungen: 1 s/w-Abbildung, Themenüberschrift: FICTION / Fantasy / Cozy, Keyword: Cosy Fantasy; Cozy Fantasy; Fantasy Bestseller; Fantasy Neuheit 2024; Fantasy Novität 2024; Farbschnitt Fantasy; Liebesgeschichte; Magie; Romantasy; Romantic Fantasy; Travis Baldree; Zauberbücher; humorvolle Fantasy, Fachkategorie: Spekulative Literatur~Fantasy: Humor~Fantasy (Romance, Dark Romance)~Romance: fantasy and paranormal~Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 152, Höhe: 42, Gewicht: 698, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nobby Ergo Cube Napf Wasser 450 mlWassernapf Nobby Ergo Cube 450 ml kombiniert einen erhöhten Rand und Rillen, die für eine bessere Aufnahme von Wasser oder Futter entwickelt wurden. Dieser Ergo Cube Napf ist besonders geeignet für ältere Katzen, Katzen mit Arthritis und kurznasige Rassen wie Perserkatzen oder Britisch Kurzhaar. 450 ml Wassernapf Erhöhter Rand Rillen für bessere Aufnahme von Wasser oder Futter Geeignet für ältere Katzen und kurznasige Rassen Ein praktischer Napf für Katzen, die eine unterstützendere Fress- oder Trinklösung benötigen.29,11 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lubexxx Hygiene Reiniger f.Beckenbodentrain.u.Toys 2x 2x100 ml FlüssigkeitSet enthält2x LUBEXXX Hygiene Reiniger für Beckenbodentrainer 100 mlHygiene-Reiniger speziell für die Reinigung von Beckenbodentrainern und Erotikspielzeugen entwickelt.Effektives Spray für die sofortige Anwendung. Einfach direkt auf die Oberfläche sprühen, mit feuchtem Tuch verteilen und trocken reiben. Dann mit Wasser abwaschen. Detaillierte Informationen siehe auch Beipackzettel.Anwendung:Sprühen Sie das Spray direkt auf die Oberfläche des zu reinigenden Erotikspielzeugs. Mit einem feuchten Tuch auftragen und verteilen oder mit Wasser spülen. Danach trocken reiben.Achtung:Kann Augenreizungen verursachen. Vor Kindern sichern. Nach Gebrauch waschen. Augenkontakt vermeiden.BEI KONTAKT MIT DEN AUGEN: Einige Minuten lang behutsam mit Wasser spülen. Vorhandene Kontaktlinsen nach Möglichkeit entfernen. Weiter spülen.Bei anhaltender Augenreizung: Ärztlichen Rat einholen / ärztliche Hilfe hinzuziehen.Inhaltsstoffe:Enthält < 5 %: – Nicht ionische Tenside – Anionische Tenside, Benzisothiazolinone27,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Abed Alsamad, Najat: Kein Wasser stillt ihren DurstKein Wasser stillt ihren Durst , Najat Abdul Samad erzählt in ihrem Roman 'Kein Wasser stillt ihren Durst' vom Leben der drusischen Gesellschaft in der südsyrischen Provinz und gleichnamigen Stadt Suwaida. Aus der Perspektive einer Frau, die sich gegen die gesellschaftlichen Traditionen auflehnt und dafür zur Strafe in die Kellerkammer ihres Elternhauses gesperrt wird, berichtet die Autorin über Bräuche, Traditionen und Mythen der Drusen. Diese Religionsgemeinschaft, die heute in Südsyrien, im Libanon, auf den syrischen, von Israel besetzten Golanhöhen sowie in geringer Zahl in Jordanien beheimatet ist, hatte sich im 11. Jahrhundert von der ismailitischen Schia abgespalten, schlug dann aber eine eigene Entwicklung ein. So etwa glauben die Drusen an die Seelenwanderung und interpretieren den Koran anders als Sunniten und Schiiten. Auch eine Konversion zum Drusentum ist nicht möglich, da alles von Gott vorbestimmt ist. Der Roman gibt Einblick in die verschiedenen Traditionen und Bräuche dieser Religionsgemeinschaft und schildert in Rückblicken nicht nur die Liebesgeschichte der beiden Protagonisten Hayat und Nasser, sondern auch die geologische Geschichte der Region, in der Wasser und ausbleibende Regenfälle die Entwicklung des Landes beeinflussten. Der klimatische Wandel erschwerte zunehmend den Landbau der fruchtbaren Region und führte trotz Einsatz von moderner Technik und Wissenschaft dazu, dass nachwachsende Generationen das Regenfeldbaugebiet verließen. Passagen aus der oralen Erzähltradition, die einzelnen Kapiteln im Buch vorangestellt sind, geben zudem einen beklemmenden Einblick in das Leben der Frauen, die sich den von Männern geprägten Traditionen unterordnen müssen. Auf der WELTEMPFÄNGER LITPROM-BESTENLISTE FRÜHLING 2024 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231103, Produktform: Leinen, Autoren: Abed Alsamad, Najat, Übersetzung: Bender, Larissa, Seitenzahl/Blattzahl: 283, Keyword: Befreiung; Bräuche; Drusen; Drusisch; Frauenleben; Holocaust; Lebensgeschichten; Liebe; Opfer; Religionsgemeinschaft; Suwaida; Traditionen, Fachschema: Libanon / Roman, Erzählung~Syrien / Roman, Erzählung~Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Migration, Einwanderung und Auswanderung~Andere Weltreligionen, Region: Libanon~Syrien, Interesse Alter: Bezug zu drusischen Personen und Gruppen, Thema: Entdecken, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Soziale Integration & Assimilation, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: edition faust, Verlag: edition faust, Verlag: Faust Kultur GmbH, Länge: 199, Breite: 139, Höhe: 25, Gewicht: 402, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Durst, Sarah Beth: SpellshopSpellshop , Vom Zauber der kleinen Dinge | Cozy Fantasy meets Cottagecore. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240925, Produktform: Leinen, Autoren: Durst, Sarah Beth, Übersetzung: de Bruyn Ouboter, Aimée, Seitenzahl/Blattzahl: 496, Abbildungen: 1 s/w-Abbildung, Themenüberschrift: FICTION / Fantasy / Cozy, Keyword: Cosy Fantasy; Cozy Fantasy; Fantasy Bestseller; Fantasy Neuheit 2024; Fantasy Novität 2024; Farbschnitt Fantasy; Liebesgeschichte; Magie; Romantasy; Romantic Fantasy; Travis Baldree; Zauberbücher; humorvolle Fantasy, Fachkategorie: Spekulative Literatur~Fantasy: Humor~Fantasy (Romance, Dark Romance)~Romance: fantasy and paranormal~Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 152, Höhe: 42, Gewicht: 698, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.